
Méthode pas à pas
Un chemin reproductible, de la question à la conclusion.
- 1
Délimiter le périmètre
Listez les domaines officiellement publiés, marques, filiales concernées et pays. Déterminez les actifs à exclure et les personnes pouvant confirmer une relation.
- 2
Collecter les traces publiques
Consultez les enregistrements DNS accessibles, les certificats publics, les archives web et les pages officielles. Notez la source, la date d’observation et la période couverte.
- 3
Construire les relations
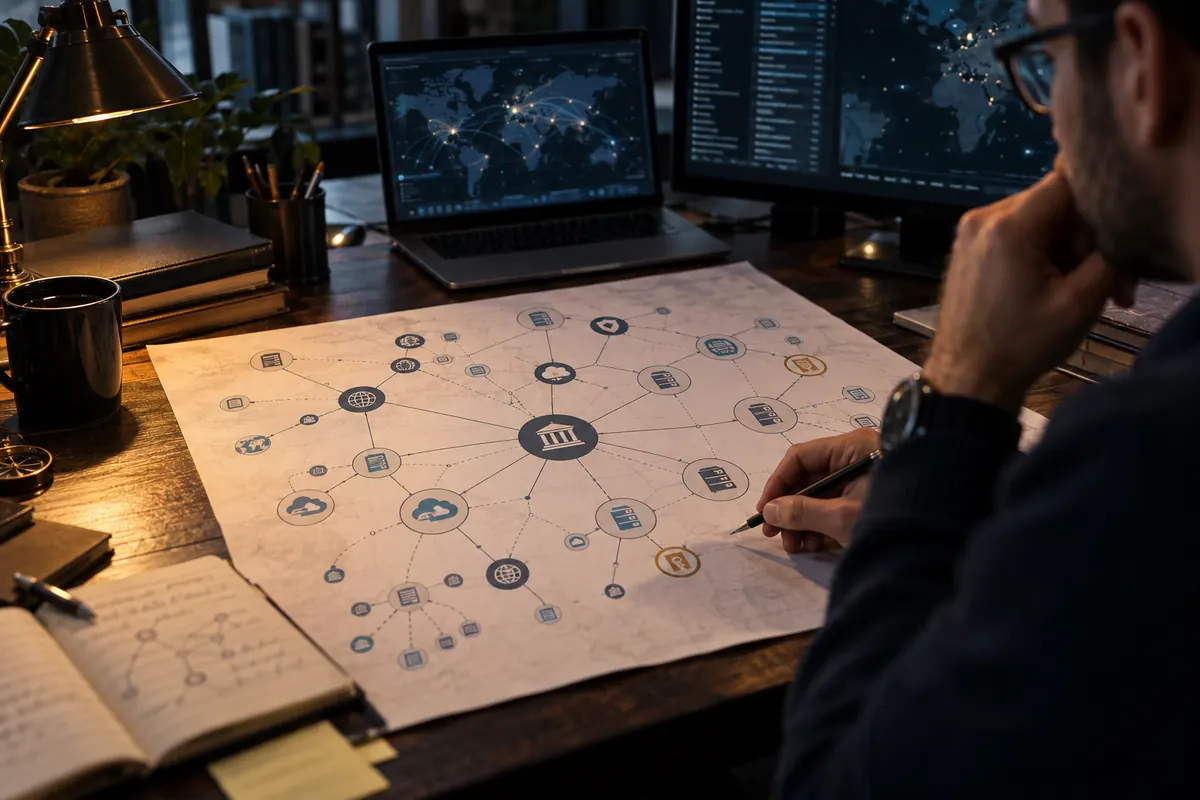
Reliez domaine, sous-domaine, certificat, fournisseur et page observée avec une relation explicite. Une même adresse IP ou un même hébergeur ne suffit jamais à prouver une propriété commune.
- 4
Qualifier chaque actif
Classez les éléments comme confirmés, probables, possibles ou hors périmètre. Recherchez une confirmation indépendante avant de présenter un actif comme appartenant à l’organisation.
- 5
Prioriser les écarts
Repérez les domaines expirants, redirections anciennes, pages de connexion oubliées, noms ressemblants et services sans responsable connu. Évaluez leur impact réel avant toute action.
- 6
Transmettre un inventaire exploitable
Pour chaque actif, indiquez sa preuve, sa date, son niveau de confiance, un propriétaire à confirmer et l’action proposée. Faites valider les corrections techniques par l’équipe autorisée.
Une relation technique ne prouve pas une propriété
Des milliers de sites peuvent partager un hébergeur, une adresse ou un service de protection. Un certificat peut aussi couvrir un ancien domaine ou avoir été émis avant un transfert.
L’attribution forte combine une publication officielle, une configuration actuelle, un historique cohérent et, lorsque c’est possible, la confirmation du responsable. Chaque lien conserve son type et sa date.
La carte doit montrer le temps
Les données DNS et les certificats évoluent. Une archive révèle un état passé, tandis qu’une réponse actuelle décrit seulement l’instant de la consultation. Mélanger ces périodes crée de faux liens.
Conservez la date de découverte, la dernière observation et la source originale. Une relation disparue peut être utile dans la chronologie sans être présentée comme une exposition active.
Transformer la carte en décisions défensives
L’inventaire sert à retrouver un actif sans responsable, clarifier un canal officiel ou détecter un domaine ressemblant utilisé pour l’usurpation. Il ne doit pas devenir une liste de cibles à tester sans mandat.
La restitution relie chaque risque à un propriétaire, une mesure proportionnée et une preuve de correction. Un actif inconnu appelle d’abord une validation interne.
Erreurs fréquentes
Quatre raccourcis qui fragilisent le résultat.
Attribuer par IP
Une adresse partagée lie parfois des organisations sans relation entre elles.
Confondre archive et présent
Une ancienne capture n’établit pas un service encore actif.
Scanner sans autorisation
La cartographie en sources ouvertes ne donne aucun droit de tester les systèmes.
Publier un inventaire sensible
La liste peut faciliter l’usurpation ; limitez ses destinataires.
Questions pratiques
Questions fréquentes.
Peut-on identifier le propriétaire d’un domaine par un certificat ?
Un certificat peut fournir un indice, mais son nom et sa date ne prouvent pas à eux seuls le propriétaire actuel.
Une adresse IP commune signifie-t-elle une même organisation ?
Non. Hébergement mutualisé, réseau de diffusion et services de protection rendent ce raccourci peu fiable.
Faut-il lancer un scan pour compléter la carte ?
Seulement dans un cadre technique explicitement autorisé. Ce guide se limite aux traces publiques et à la validation par les responsables.
Périmètre éditorial
Guide rédigé et relu par Internet Intelligence Service le 23 septembre 2026. Ce contenu pédagogique décrit une méthode légale et défensive. Il ne constitue ni un avis juridique, ni un service d’urgence, ni une instruction d’autorité.