
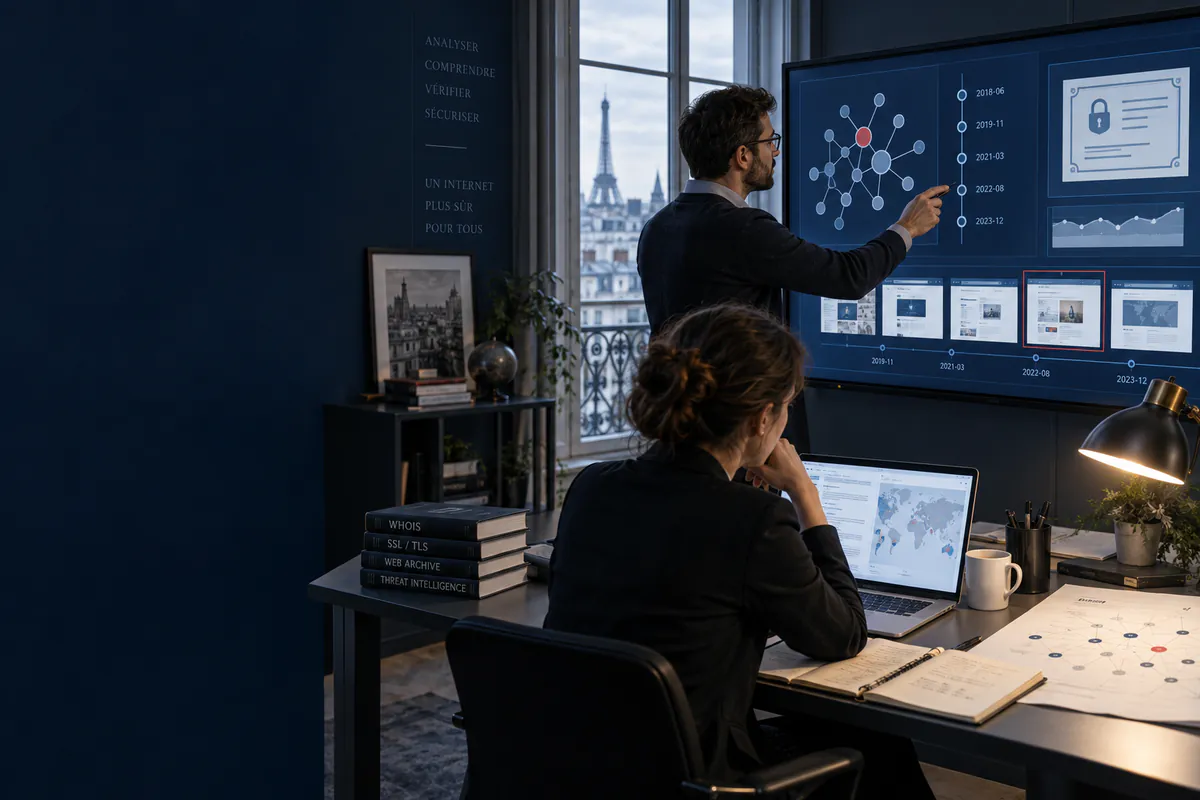
Méthode pas à pas
Un chemin reproductible, de la question à la conclusion.
- 1
Isoler l’adresse exacte
Copiez l’URL sans l’ouvrir si possible. Repérez sous-domaines, fautes discrètes, caractères ressemblants, raccourcisseurs et paramètres de suivi.
- 2
Vérifier l’identité annoncée
Comparez raison sociale, adresse, contacts, mentions obligatoires et moyens de paiement avec les sources officielles pertinentes.
- 3
Reconstituer l’historique
Examinez les traces d’enregistrement accessibles, certificats, archives et changements de contenu. Une création récente n’est pas une preuve de fraude, mais modifie le niveau de confiance.
- 4
Observer les relations publiques
Recherchez les domaines liés, redirections, profils officiels, campagnes publicitaires et avertissements émis par des sources identifiables.
- 5
Évaluer le parcours demandé
Mesurez ce que le site exige : identifiants, paiement, installation, document ou urgence artificielle. Plus la demande est sensible, plus la vérification doit être indépendante.
- 6
Décider sans interagir davantage
Classez le site comme cohérent dans le périmètre observé, douteux, à éviter ou non déterminé. Utilisez le site officiel retrouvé séparément pour poursuivre une démarche légitime.
Le domaine est un identifiant, pas une décoration
Dans une URL, la partie qui compte peut être masquée par un long sous-domaine ou une formulation rassurante. Vérifiez le domaine enregistré et son extension, puis repartez d’une source officielle connue.
Le protocole HTTPS protège la transmission vers le site ; il ne certifie ni l’entreprise, ni l’offre, ni l’intention de l’éditeur.
Chercher une cohérence d’ensemble
Un site peut copier des textes, logos et avis. Comparez les contacts, l’ancienneté, les pages juridiques, les canaux officiels, les méthodes de paiement et la présence externe.
Une anomalie isolée mérite une vérification ; plusieurs incohérences indépendantes, combinées à une demande urgente ou sensible, justifient de stopper le parcours.
Analyser sans s’exposer inutilement
N’installez pas de fichier, n’accordez pas de notification, ne saisissez pas de données et n’appelez pas le numéro fourni tant que la légitimité n’est pas établie.
Pour une analyse professionnelle, utilisez un environnement adapté et un mandat clair. Ce guide reste limité à l’observation défensive et publique.
Erreurs fréquentes
Quatre raccourcis qui fragilisent le résultat.
Se fier au cadenas
HTTPS chiffre la connexion mais ne garantit pas la légitimité du site.
Tester avec de fausses données
L’interaction peut confirmer que votre adresse ou appareil est actif.
Croire les avis intégrés
Ils peuvent être sélectionnés, copiés ou fabriqués. Recherchez la source et la date.
Accuser sans preuve
Conservez des faits observables et utilisez des formulations proportionnées.
Questions pratiques
Questions fréquentes.
Un domaine récent est-il frauduleux ?
Non. Il s’agit d’un signal contextuel à rapprocher de l’identité, du parcours, des contenus et d’autres sources.
Un certificat HTTPS protège-t-il du phishing ?
Il protège le transport des données vers le domaine visité, y compris si ce domaine appartient à un fraudeur.
Comment vérifier sans cliquer ?
Examinez l’adresse, recherchez l’organisation séparément et utilisez des sources publiques ou des outils adaptés sans fournir de données au site.
Périmètre éditorial
Guide rédigé et relu par Internet Intelligence Service le 15 septembre 2026. Ce contenu pédagogique décrit une méthode légale et défensive. Il ne constitue ni un avis juridique, ni un service d’urgence, ni une instruction d’autorité.